Domain in-vitro-befruchtung.de kaufen?
Wir ziehen mit dem Projekt
in-vitro-befruchtung.de um.
Sind Sie am Kauf der Domain
in-vitro-befruchtung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain in-vitro-befruchtung.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
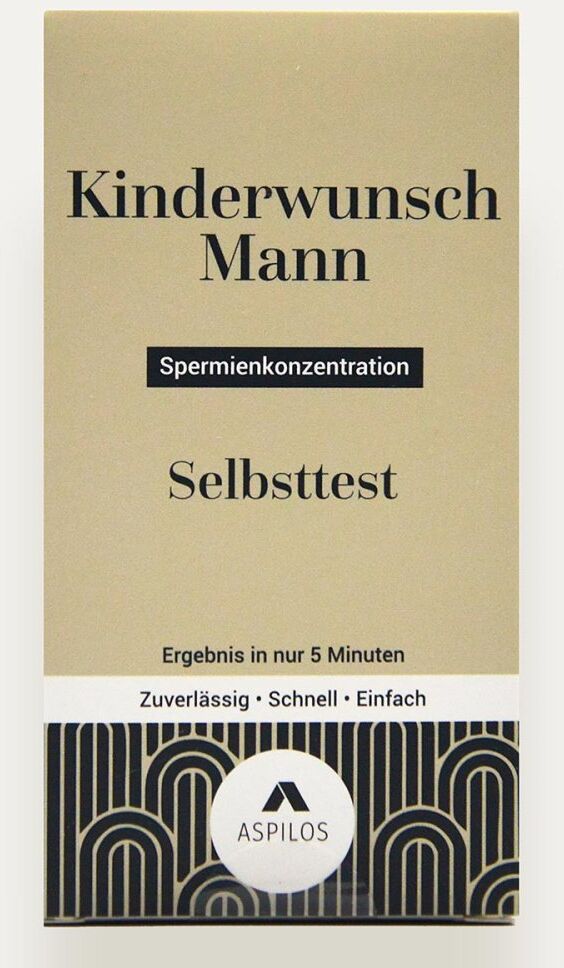
Aspilos Schnelltest Fruchtbarkeit Mann SpermaAnwendungsgebiet von Aspilos Schnelltest Fruchtbarkeit Mann SpermaDer Kinderwunsch Mann Selbsttest für zuhause ermöglicht eine einfache und schnelle Überprüfung der Spermienkonzentration im Sperma. Der Test weist das akrosomale Protein SP-10 nach, das spezifisch in Spermien vorkommt, und liefert eine qualitative Einschätzung, ob die Spermienkonzentration über oder unter 15 Millionen Spermien pro Milliliter liegt. Dieser international anerkannte Referenzwert gilt als wichtiger Richtwert für eine normale männliche Fruchtbarkeit und kann Paaren eine erste Orientierung bei der Familienplanung geben. Vorteile des Aspilos Schnelltest Fruchtbarkeit Mann Sperma: Frühe Orientierung: Der Test ermöglicht eine erste Einschätzung der Spermienkonzentration und kann Hinweise auf eine mögliche verminderte Fruchtbarkeit geben.Einfache Anwendung: Der Selbsttest ist für die Anwendung zu Hause konzipiert und kann ohne medizinische Vorkenntnisse durchgeführt werden. Eine verständliche Schritt-für-Schritt-Anleitung führt sicher durch die Durchführung. Schnelles Ergebnis: Bereits nach etwa 5 Minuten kann das Ergebnis abgelesen werden. Eine integrierte Kontrolllinie bestätigt die korrekte Durchführung und ein ausreichendes Probenvolumen. Das Ergebnis sollte nicht später als 10 Minuten nach Testdurchführung interpretiert werden. Für ein möglichst zuverlässiges Ergebnis wird empfohlen, 3–7 Tage vor dem Test keine Ejakulation zu haben. Der Test dient als erster Orientierungstest und ersetzt keine ärztliche Diagnose. Bei auffälligen oder wiederholt abweichenden Ergebnissen sollte eine ärztliche Abklärung erfolgen.Wirkstoffe / Inhaltsstoffe / ZutatenPackungsinhalt von Aspilos Schnelltest Fruchtbarkeit Mann Sperma:TestkassetteSpermatransfervorrichtungProbenverdünnungspufferSammelbecher für die SpermaprobeRöhrchenständerPackungsbeilage mit detaillierten AnweisungenDosierungAnwendungsempfehlung von Aspilos Schnelltest Fruchtbarkeit Man9,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was sind die potenziellen Risiken und Erfolgsaussichten der assistierten Reproduktion durch In-vitro-Fertilisation (IVF)?
Potenzielle Risiken der IVF sind Mehrlingsschwangerschaften, Eileiterschwangerschaften und hormonelle Nebenwirkungen. Erfolgsaussichten hängen von verschiedenen Faktoren wie dem Alter der Frau, der Qualität der Eizellen und der Erfahrung der Klinik ab. IVF kann Paaren mit Fruchtbarkeitsproblemen helfen, schwanger zu werden, birgt aber auch finanzielle, emotionale und körperliche Belastungen. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kühar, Andreas: CBRN-Schutz in der GefahrenabwehrCBRN-Schutz in der Gefahrenabwehr , Immer wieder werden Einsatzkräfte von Feuerwehren, Hilfsorganisationen und der Polizei mit CBRN-Gefahren konfrontiert. Das Buch beschreibt ausführlich mögliche Bedrohungslagen durch chemische, biologische, radiologische und nukleare Gefahren und stellt die organisatorischen und technischen Grundlagen des Schutzes, der Gefahrenfeststellung sowie der Dekontamination dar. Die sich daraus für die Gefahrenabwehr ergebenden Maßnahmen der Vorbereitung, Planung und Durchführung von ABC-Einsätzen werden eingehend behandelt. Informationen zu einer realitätsnahen CBRN-Ausbildung ergänzen den Inhalt. , Poliermaschine > Autopflege & Aufbereitung , Erscheinungsjahr: 202101, Produktform: Kartoniert, Titel der Reihe: Besondere Gefahrenlagen##, Autoren: Kühar, Andreas~Ehrmann, Klaus, Seitenzahl/Blattzahl: 319, Themenüberschrift: TECHNOLOGY & ENGINEERING / Emergency Management, Keyword: ABC-Einheit; ABC-Einsatz; ABC-Erkunder; ABC-Grundausbildung; ABC-Schutz; Dekontamination; Feuerwehreinsatz; Katastrophenschutz, Fachschema: Notfall~Sozialeinrichtung~Technologie~Bau / Hochbau~Hochbau, Fachkategorie: Technologie, allgemein~Sicherheitssysteme und Brandmeldeanlagen, Warengruppe: HC/Technik/Sonstiges, Fachkategorie: Notfalldienste, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, Länge: 211, Breite: 157, Höhe: 17, Gewicht: 487, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 252514339,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aspilos Schnelltest Fruchtbarkeit Mann SpermaAnwendungsgebiet von Aspilos Schnelltest Fruchtbarkeit Mann SpermaDer Kinderwunsch Mann Selbsttest für zuhause ermöglicht eine einfache und schnelle Überprüfung der Spermienkonzentration im Sperma. Der Test weist das akrosomale Protein SP-10 nach, das spezifisch in Spermien vorkommt, und liefert eine qualitative Einschätzung, ob die Spermienkonzentration über oder unter 15 Millionen Spermien pro Milliliter liegt. Dieser international anerkannte Referenzwert gilt als wichtiger Richtwert für eine normale männliche Fruchtbarkeit und kann Paaren eine erste Orientierung bei der Familienplanung geben. Vorteile des Aspilos Schnelltest Fruchtbarkeit Mann Sperma: Frühe Orientierung: Der Test ermöglicht eine erste Einschätzung der Spermienkonzentration und kann Hinweise auf eine mögliche verminderte Fruchtbarkeit geben.Einfache Anwendung: Der Selbsttest ist für die Anwendung zu Hause konzipiert und kann ohne medizinische Vorkenntnisse durchgeführt werden. Eine verständliche Schritt-für-Schritt-Anleitung führt sicher durch die Durchführung. Schnelles Ergebnis: Bereits nach etwa 5 Minuten kann das Ergebnis abgelesen werden. Eine integrierte Kontrolllinie bestätigt die korrekte Durchführung und ein ausreichendes Probenvolumen. Das Ergebnis sollte nicht später als 10 Minuten nach Testdurchführung interpretiert werden. Für ein möglichst zuverlässiges Ergebnis wird empfohlen, 3–7 Tage vor dem Test keine Ejakulation zu haben. Der Test dient als erster Orientierungstest und ersetzt keine ärztliche Diagnose. Bei auffälligen oder wiederholt abweichenden Ergebnissen sollte eine ärztliche Abklärung erfolgen.Wirkstoffe / Inhaltsstoffe / ZutatenPackungsinhalt von Aspilos Schnelltest Fruchtbarkeit Mann Sperma:TestkassetteSpermatransfervorrichtungProbenverdünnungspufferSammelbecher für die SpermaprobeRöhrchenständerPackungsbeilage mit detaillierten AnweisungenDosierungAnwendungsempfehlung von Aspilos Schnelltest Fruchtbarkeit Man9,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was sind die potenziellen Risiken und Erfolgsaussichten der assistierten Reproduktion durch In-vitro-Fertilisation (IVF)?
Potenzielle Risiken der IVF sind Mehrlingsschwangerschaften, Eileiterschwangerschaften und hormonelle Nebenwirkungen. Erfolgsaussichten hängen von verschiedenen Faktoren wie dem Alter der Frau, der Qualität der Eizellen und der Erfahrung der Klinik ab. IVF kann Paaren mit Fruchtbarkeitsproblemen helfen, schwanger zu werden, birgt aber auch finanzielle, emotionale und körperliche Belastungen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.